Directoratul Național de Securitate Cibernetică atrage atenția unei corespondențe false în numele unei unități bancare. „Un email fals circulă sub numele Exim Banca Românească și cere „actualizarea contului” în doar două minute, sub amenințarea suspendării cardului. Adresa reală de expediere nu are nicio legătură cu banca ([email protected]’k), semn de folosire a identității instituției”, anunță DNSC.
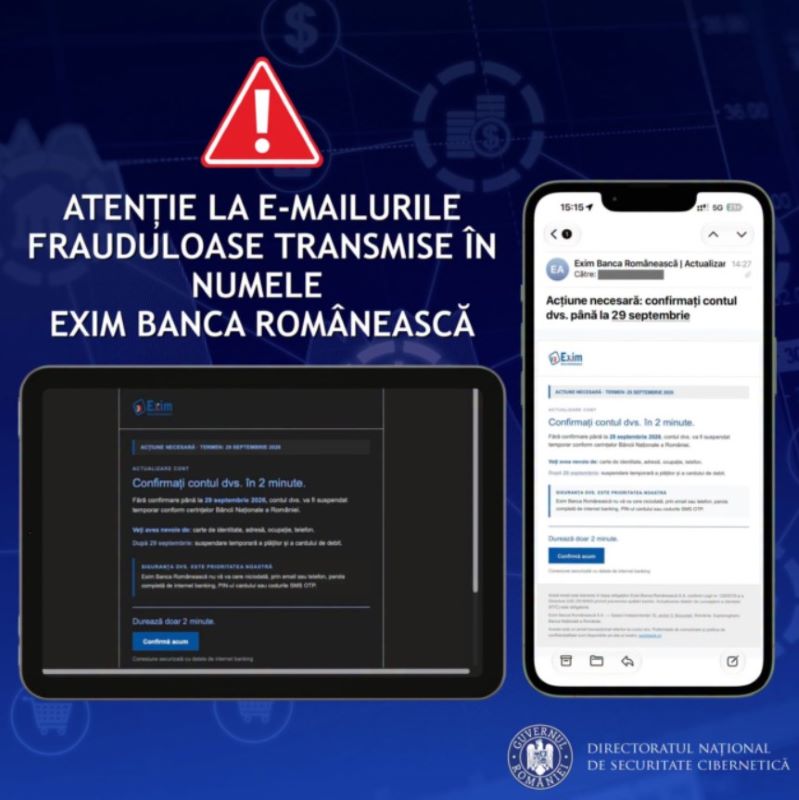 Pentru a nu cădea în capcana persoanelor rău intenționate puteți urmări câteva semnale de alarmă identificate de specialiști:
- Adresă de expediere neobișnuită sau nelegată de domeniul oficial al instituției
- Termen foarte scurt pentru acțiune („2 minute”)
- Amenințare cu suspendarea contului sau a cardului
- Solicitare de date personale (act de identitate, adresă, ocupație, telefon) printr-un link din email
- Referiri la legislație sau proceduri oficiale, folosite pentru a părea legitim.
Recomandarea în astfel de situații sau altele similare este să nu accesați linkuri din emailuri neașteptate, chiar dacă par oficiale. Verificați direct pe site-ul sau aplicația băncii, folosind adresa introdusă manual în browser. Contactați banca prin canalele oficiale afișate pe cardul dumneavoastră sau pe site-ul oficial. Nu introduceți date personale sau bancare în urma unui astfel de mesaj. Raportați emailul ca phishing și ștergeți-l.
„Pentru raportarea la DNSC folosiți formularul https://pnrisc.dnsc.ro/ sau apelați 1911. Blacklist-ul DNSC este actualizat constant cu site-uri frauduloase depistate în activitatea de monitorizare, iar extensia de browser le blochează automat accesul atunci când este activă”, mai arată sursa citată.
(G. S.)